

A nova norma NBR ISO 9001:2026 reforça a conexão entre qualidade, riscos, oportunidades, liderança, comportamento ético e tomada de decisão. A revisão preserva a estrutura conhecida, mas traz mudanças que podem contribuir para sistemas de gestão da qualidade mais eficazes. Nesse cenário, a ISO 31000 ganha especial relevância como referência complementar. Confira a seguir e pré-visualize no final do artigo a nova edição em português da ISO 9001.
More...
Publicada em 13 de outubro de 2026, a quarta edição da norma ABNT NBR ISO 9001 é uma adoção idêntica, em conteúdo técnico, estrutura e redação, da ISO 9001:2026, publicada internacionalmente em 16 de setembro.
A nova norma cancela e substitui a ABNT NBR ISO 9001:2015, depois de mais de uma década de utilização dessa edição por organizações de diferentes portes e setores.
Não se trata de uma ruptura com os fundamentos da gestão da qualidade. Permanecem a abordagem de processos, o ciclo PDCA, os princípios de gestão da qualidade e a preocupação com a satisfação do cliente.
Entretanto, a revisão introduz mudanças importantes na forma de compreender e aplicar alguns requisitos, particularmente aqueles relacionados a riscos e oportunidades, liderança, cultura organizacional e gestão de mudanças.
E é justamente nessa evolução que a ISO 31000 pode oferecer uma contribuição relevante.
A figura a seguir resume alguns dos principais pontos de atenção da nova edição.
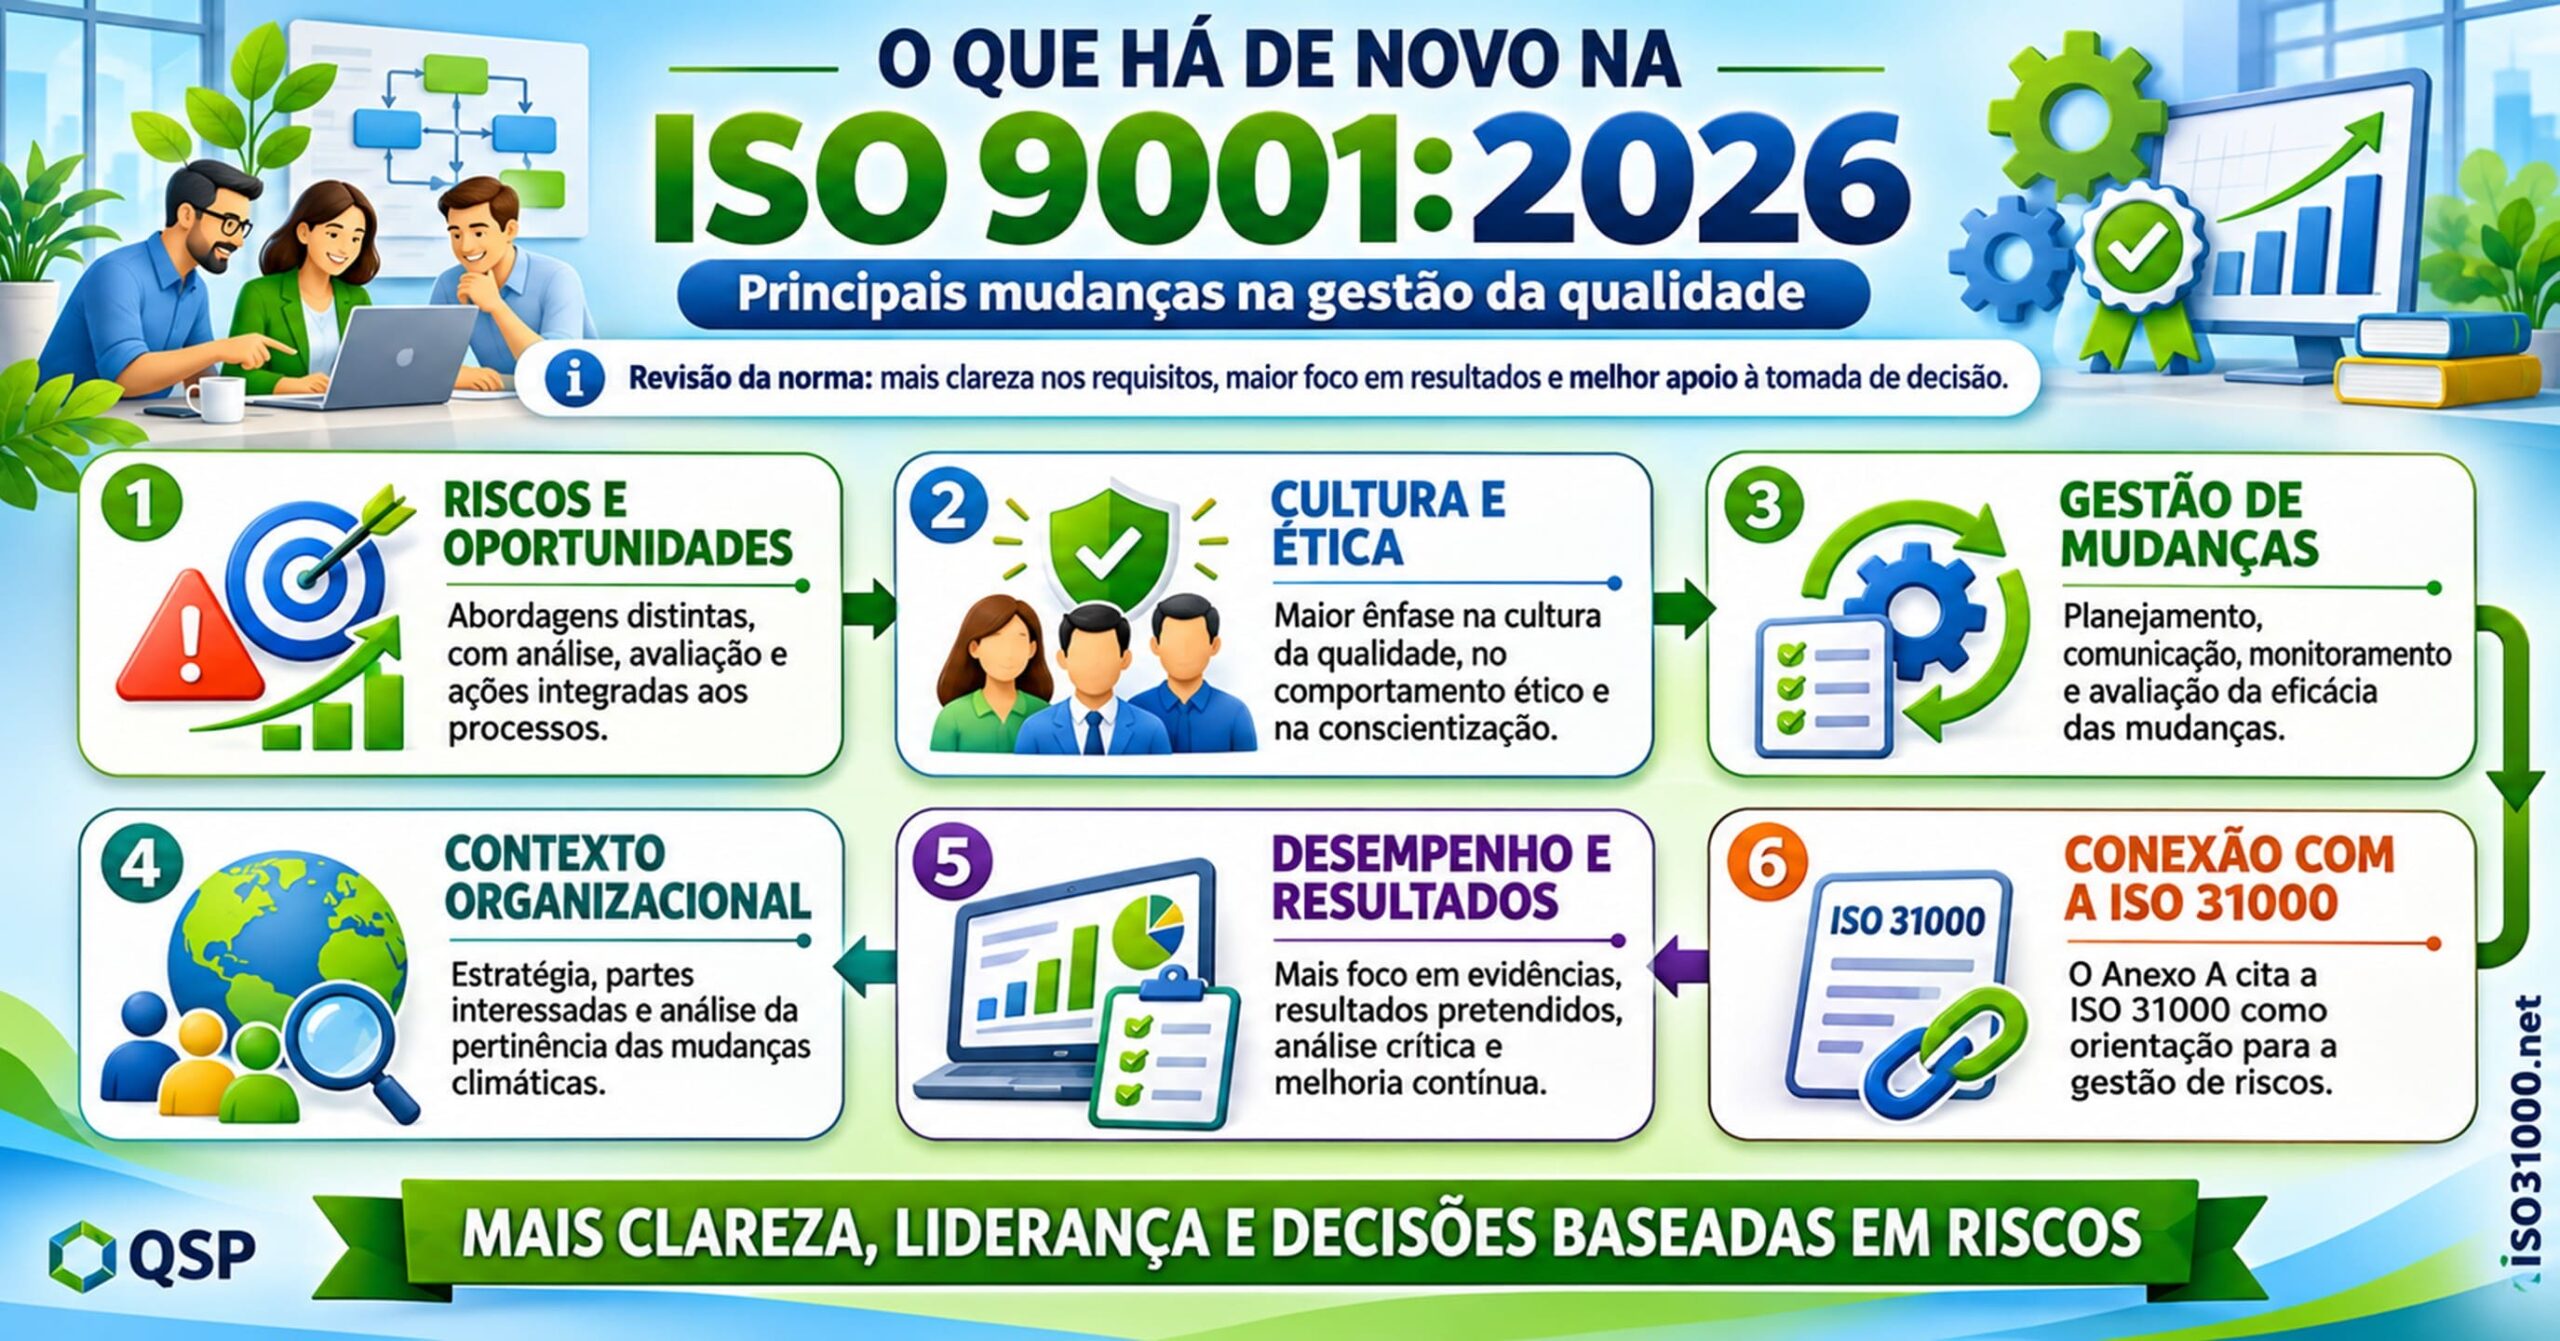
A ISO 31000 pode apoiar transversalmente diversos requisitos da 9001, fornecendo princípios e processo estruturado para identificação, análise, avaliação, tratamento, monitoramento e comunicação de riscos.
O que realmente mudou na nova ISO 9001?
O Prefácio Nacional da ABNT NBR ISO 9001:2026 identifica seis mudanças principais:
- Inclusão de termos e definições centrais de sistemas de gestão na Seção 3, mantendo a ABNT NBR ISO 9000 como referência normativa para o vocabulário da qualidade.
- Introdução de requisitos relacionados à cultura da qualidade e ao comportamento ético.
- Separação mais clara entre riscos e oportunidades e entre as ações destinadas a abordá-los.
- Fortalecimento dos requisitos de gestão de mudanças.
- Ampliação dos esclarecimentos apresentados no Anexo A, sem adicionar novos requisitos.
- Remoção do antigo Anexo B, com redistribuição das referências pertinentes.
Essas modificações não significam que os sistemas de gestão existentes precisem ser reconstruídos.
A questão central é outra: a nova edição oferece uma oportunidade para verificar se o SGQ realmente apoia a organização na prevenção de resultados indesejados, no aproveitamento de oportunidades e na tomada de decisões fundamentadas.
Riscos e oportunidades: uma distinção agora mais explícita
Uma das mudanças de maior interesse está na Seção 6.1.
Na edição de 2015, riscos e oportunidades eram tratados conjuntamente no planejamento do sistema de gestão da qualidade.
A edição de 2026 estabelece uma organização mais detalhada:
- 6.1.1 — Determinando riscos e oportunidades
- 6.1.2 — Ações para abordar riscos
- 6.1.3 — Ações para abordar oportunidades
Tanto para riscos quanto para oportunidades, a norma determina que a organização realize sua determinação, análise e avaliação, planeje ações apropriadas, integre essas ações aos processos do SGQ e avalie sua eficácia.
Nos requisitos relacionados a riscos, o foco recai sobre possíveis efeitos indesejáveis na capacidade de fornecer produtos e serviços conformes e aumentar a satisfação do cliente.
No caso das oportunidades, a atenção se volta às circunstâncias que possam produzir efeitos desejáveis sobre essa mesma capacidade.
Essa separação merece cuidado conceitual.
A própria definição de risco apresentada na Seção 3 continua admitindo desvios positivos e negativos. Portanto, a distinção operacional estabelecida na Seção 6.1 não significa que o conceito geral de risco tenha passado a abranger exclusivamente consequências negativas.
No artigo que publicamos anteriormente, Nova ISO 9001:2026 — principais mudanças e o que as empresas precisam entender sobre riscos e oportunidades, aprofundamos essa questão e examinamos as diferenças conceituais entre a ISO 9001, a ISO 31000 e a ISO 31073.
Apresentamos também uma arquitetura conceitual que distingue fontes de risco, causas, eventos, consequências e efeitos nos objetivos, evitando confusões frequentes nas matrizes e registros de riscos.
Essa discussão continua plenamente pertinente diante do texto definitivo da nova NBR ISO 9001.
Agora, a própria norma passa a mencionar a ISO 31000
Um aspecto particularmente interessante da nova edição encontra-se no Anexo A.
Nas subseções A.6.1.1 e A.6.1.2, a NBR ISO 9001:2026 faz referência expressa à ABNT NBR ISO 31000 — Gestão de riscos — Diretrizes como fonte de orientação para a gestão de riscos.
Essa referência tem importância prática, mas não pode ser interpretada como a criação de uma obrigação adicional.
A ISO 9001:2026 não exige a adoção da ISO 31000. O próprio Anexo A esclarece que o pensamento baseado em risco não implica necessariamente a utilização de abordagens formais de gestão de riscos nem a existência de um processo documentado específico para essa finalidade.
O Anexo A é informativo e não estabelece requisitos adicionais.
Isso, porém, não elimina a obrigação de atender aos requisitos da Seção 6.1, incluindo determinar, analisar e avaliar os riscos pertinentes e avaliar a eficácia das ações adotadas.
A diferença está entre o que a organização precisa realizar e qual metodologia ela decide utilizar para realizar esse trabalho.
A ISO 31000 pode contribuir justamente nesse segundo aspecto, oferecendo princípios, estrutura e processo para gerenciar riscos de maneira sistemática, integrada e adaptada ao contexto organizacional.
Seu valor não está em acrescentar burocracia ao SGQ, mas em melhorar a qualidade das análises e das decisões.
Uma conexão que vai muito além da Seção 6.1
A contribuição potencial da ISO 31000 não se limita à determinação e à avaliação de riscos.
Ela pode apoiar diferentes requisitos da ABNT NBR ISO 9001:2026, conforme sintetizado a seguir.
| NBR ISO 9001:2026 | Possível contribuição da ISO 31000 |
|---|---|
| 4.1 — Contexto da organização | Estruturar a análise das questões internas e externas capazes de afetar os objetivos e resultados pretendidos do SGQ. |
| 4.2 — Partes interessadas | Identificar incertezas e fontes de risco relacionadas a requisitos, expectativas e mudanças nas relações com partes interessadas. |
| 5.1 — Liderança e comprometimento | Integrar a gestão de riscos ao direcionamento estratégico, à governança e às responsabilidades da Alta Direção. |
| 6.1.2 — Ações para abordar riscos | Apoiar a identificação, análise, avaliação, tratamento e monitoramento dos riscos pertinentes. |
| 6.1.3 — Ações para abordar oportunidades | Apoiar decisões sobre oportunidades, considerando benefícios potenciais e incertezas associadas às alternativas de ação. |
| 6.3 — Planejamento de mudanças | Avaliar consequências potenciais de alterações em processos, tecnologias, fornecedores, produtos e serviços. |
| 8.1 e 8.4 — Operação e provedores externos | Relacionar controles operacionais e de fornecedores aos riscos que podem comprometer a conformidade dos produtos e serviços. |
| 9.1 e 9.2 — Avaliação de desempenho e auditoria interna | Monitorar riscos, verificar a eficácia das ações e orientar prioridades das auditorias. |
| 9.3 — Análise crítica pela Direção | Transformar informações sobre riscos, oportunidades e desempenho em subsídios para decisões gerenciais. |
Essa integração permite que os riscos deixem de ser tratados como uma atividade isolada da área da qualidade e passem a fazer parte da gestão dos processos e das decisões organizacionais.
Cultura da qualidade, comportamento ético e responsabilidades
A edição de 2026 também reforça uma dimensão que vai além dos procedimentos e controles documentados.
O requisito 5.1.1 passa a destacar expressamente a responsabilidade da Alta Direção de promover a cultura da qualidade e o comportamento ético, bem como o pensamento baseado em riscos e oportunidades.
O requisito 7.3, por sua vez, inclui a conscientização das pessoas quanto à cultura da qualidade e ao comportamento ético da organização.
O Anexo A esclarece que esses aspectos se manifestam nos valores, atitudes, práticas, decisões e ações compartilhados.
Isso é relevante porque muitos problemas de qualidade não decorrem simplesmente da ausência de procedimentos.
Podem resultar de decisões inadequadas, incentivos mal formulados, informações incompletas, conflitos de interesses, falhas de comunicação ou da tolerância a práticas incompatíveis com os valores declarados pela organização.
A nova norma reforça também a accountability, traduzida na versão brasileira como responsabilização por prestar contas.
A ISO 31000 pode apoiar essa dimensão ao estimular a integração da gestão de riscos à governança, à liderança e aos processos decisórios.
Mas existe uma ressalva importante: nenhuma metodologia de gestão de riscos substitui uma cultura organizacional efetiva ou um comportamento ético consistente.
Uma organização pode possuir matrizes de risco tecnicamente sofisticadas e, ainda assim, tomar decisões inadequadas se seus incentivos, responsabilidades e práticas de gestão forem incompatíveis com os resultados pretendidos.
Gestão de mudanças: avaliar antes, acompanhar durante e aprender depois
Outro avanço importante está no requisito 6.3.
O planejamento de mudanças passa a considerar expressamente aspectos como a disponibilidade de informações, a comunicação das mudanças, o monitoramento e a avaliação de sua eficácia e a análise crítica dos resultados alcançados.
O objetivo é assegurar que as modificações sejam implementadas eficazmente, preservando a integridade do SGQ e contribuindo para seus resultados pretendidos.
Considere, por exemplo, uma organização que pretenda introduzir uma solução de Inteligência Artificial em seu processo de atendimento ao cliente.
A iniciativa poderá criar oportunidades de redução de prazos, aumento de produtividade e melhoria da experiência do usuário.
Entretanto, a IA também poderá introduzir riscos relacionados a respostas incorretas, falhas tecnológicas, dependência de fornecedores, informações inadequadas ou perda de controle sobre determinadas etapas do serviço. NOTA: convidamos os leitores a conhecer o novo Manual recém-lançado pelo QSP sobre Gestão de Riscos de Inteligência Artificial.
Uma abordagem integrada, utilizando a ISO 31000 como referência complementar, permite examinar os cenários relevantes antes da mudança, avaliar alternativas, estabelecer controles e acompanhar os resultados após sua implementação.
É a passagem de uma gestão de mudanças predominantemente administrativa para uma gestão de mudanças efetivamente apoiada na análise de riscos e oportunidades.
A eficácia das ações deve chegar à Alta Direção
Um ponto que merece atenção especial é a conexão entre planejamento, avaliação de desempenho e análise crítica pela Direção.
A Seção 9.1.3 requer a avaliação da eficácia das ações adotadas para abordar riscos e oportunidades.
E o requisito 9.3.2 inclui expressamente a eficácia dessas ações entre as entradas da análise crítica pela Direção.
Essa conexão é fundamental.
Não basta demonstrar que determinado risco foi identificado, que recebeu uma classificação ou que uma ação foi atribuída a um responsável.
É necessário avaliar se a ação produziu os resultados pretendidos.
Por exemplo, a implantação de uma nova inspeção pode ser considerada uma ação destinada a reduzir riscos de produtos não conformes.
Mas sua execução, isoladamente, não demonstra eficácia.
A avaliação pode exigir informações sobre defeitos, falhas detectadas, reclamações, retrabalho, custos e desempenho do processo.
É nesse ponto que as informações sobre riscos podem contribuir para decisões sobre prioridades, recursos, investimentos e melhorias.
Uma gestão de riscos efetiva não termina na identificação dos cenários.
Ela deve produzir informações úteis para a tomada de decisões e para o aprendizado organizacional.
E as mudanças climáticas?
A edição 2026 incorpora ao texto os requisitos relativos às mudanças climáticas que já haviam sido introduzidos pela Emenda 1:2024.
No requisito 4.1, a organização deve determinar se as mudanças climáticas constituem uma questão pertinente ao seu contexto.
O requisito 4.2 também reconhece que partes interessadas pertinentes podem apresentar requisitos relacionados ao tema.
Isso não significa que toda organização precise implementar um programa de gestão ambiental dentro de seu SGQ.
Significa que deve examinar a pertinência da questão para sua capacidade de fornecer produtos e serviços conformes e alcançar os resultados pretendidos.
Quando houver consequências relevantes, a ISO 31000 poderá apoiar a compreensão e a avaliação dos riscos associados.
O que fazer para adequar o SGQ à nova edição?
Para as organizações que já implementaram a ISO 9001:2015, o caminho mais consistente não parece ser começar pela reformulação de procedimentos e formulários.
Uma abordagem mais útil consiste em:
- Realizar uma análise de lacunas, comparando o SGQ existente com os requisitos definitivos da edição 2026.
- Examinar riscos e oportunidades, verificando se sua determinação, análise, avaliação e tratamento são compatíveis com os novos requisitos.
- Reavaliar liderança, cultura e responsabilidades, especialmente quanto ao comportamento ético e à conscientização das pessoas.
- Fortalecer a gestão de mudanças, assegurando que consequências, recursos, comunicação, resultados e eficácia sejam considerados.
- Revisar monitoramento, auditorias e análise crítica pela Direção, verificando se produzem informações confiáveis para apoiar decisões e melhorias.
Para as organizações certificadas, existe também um cronograma internacional de transição.
Segundo as orientações divulgadas pelo ISO/TC 176/SC 2, a transição das certificações acreditadas da ISO 9001:2015 deverá ser concluída até 30 de setembro de 2029. A partir de 31 de março de 2028, novas certificações acreditadas e certificações iniciais deverão utilizar exclusivamente a edição 2026.
As organizações devem planejar sua adequação com seus organismos de certificação e observar as disposições aplicáveis do sistema brasileiro de acreditação.
O prazo disponível não deve ser confundido com uma justificativa para adiar as melhorias.
Conclusão: da conformidade à melhoria das decisões
A ABNT NBR ISO 9001:2026 não transforma a gestão da qualidade em gestão de riscos, nem exige a implementação da ISO 31000.
Mas a referência expressa à ISO 31000 em seu Anexo A, a separação dos requisitos relativos a riscos e oportunidades e o fortalecimento da liderança, da gestão de mudanças e da avaliação da eficácia das ações oferecem condições favoráveis para uma integração mais consistente entre essas disciplinas.
A qualidade continuará dependendo de processos bem planejados, pessoas competentes, liderança comprometida, recursos apropriados e melhoria contínua.
A gestão de riscos pode contribuir para que esses elementos sejam administrados considerando as incertezas capazes de afetar os objetivos da organização.
Nesse sentido, a ISO 9001 e a ISO 31000 não competem nem precisam ser tratadas como sistemas paralelos.
Elas se complementam — e sua integração pode ajudar a transformar a conformidade com requisitos em melhores decisões e melhores resultados.
Conheça mais sobre a nova ISO 9001:2026
Para aprofundar a discussão sobre a interpretação dos conceitos de riscos e oportunidades e sua relação com a ISO 31000 e a ISO 31073, consulte nosso artigo anterior:
Nele também disponibilizamos gratuitamente o Guia Prático QSP — Nova ISO 9001:2026, com orientações, exemplos e questões para diagnóstico e adequação do sistema de gestão da qualidade.
Pré-visualize a nova NBR ISO 9001:2026
NOTA: Este artigo foi preparado com o auxílio de ferramentas de IA do SuperChatGPT da ISO31000.net, sob a curadoria técnica do QSP.
Gestão de Riscos
Exame Nacional ISO 31000
Para obtenção da Certificação Profissional Internacional C31000 - Certified ISO 31000 Risk Management Professional

NÃO PERCA A DATA DOS PRÓXIMOS EXAMES!
Com simulado gratuito, ao vivo pela Internet, realizado 2 dias antes de cada Exame.
E, para agilizar o processo, acesse por aqui o formulário de pré-inscrição no Exame Nacional.

