
Controles Internos
COSO 2013
Gestão de Riscos
ISO 31000:2018
COSO ERM 2017
Neste Curso, criado e ministrado com exclusividade pelo QSP, os participantes das áreas de Finanças, Auditoria, Controles Internos, Gestão de Riscos, Compliance e Segurança da Informação, entre outras, terão a oportunidade de conhecer e aplicar os principais conceitos do COSO Internal Control – Integrated Framework (ICIF 2013) e discutir suas interfaces e complementaridades com a ABNT NBR ISO 31000:2018 – Gestão de Riscos – Diretrizes e com o COSO ERM 2017 – Enterprise Risk Management – Integrating with Strategy and Performance.
O Curso apresenta uma visão integrada de controles internos e gestão de riscos, relacionando objetivos, riscos, controles, informação, monitoramento, estratégia e desempenho — respeitando as características e finalidades próprias de cada referencial.
Curso Transmitido ao Vivo pela Internet
Com até 30% de desconto para inscrições antecipadas (na Promoção Early Bird).
PRÓXIMA TURMA (em 6 dias úteis à tarde):
De 12 a 19 de Abril de 2027, das 14h00 às 17h00.
Para mais informações sobre o Curso (investimento, descontos, etc.), fale conosco.
Para realizar este Curso In Company para a sua organização, para 6 ou mais participantes, em qualquer data e horário e com até 47,5% de desconto, solicite-nos uma proposta.
Programa
Treinamento participativo, com atividades práticas, estudos de caso e material didático exclusivo do QSP, abordando o COSO ICIF 2013 de Controles Internos, a ISO 31000:2018 de Gestão de Riscos e o COSO ERM 2017, bem como as principais interfaces entre esses referenciais.
O COSO 2013 - Internal Control - Integrated Framework (ICIF):
- COSO – Committee of Sponsoring Organizations of the Treadway Commission: origem, evolução e principais publicações;
- O projeto de atualização do Internal Control – Integrated Framework (ICIF): cronograma, participantes e documentos resultantes;
- As principais mudanças do COSO 2013 em relação à edição de 1992;
- A definição de controle interno, suas categorias de objetivos e os cinco componentes do Framework;
- Os 17 princípios associados aos cinco componentes do COSO ICIF 2013;
- Características e pontos de foco dos 17 princípios;
- Requisitos para que os componentes e princípios estejam presentes, funcionando e operando de forma integrada;
- O papel dos controles e sua relação com os riscos à realização dos objetivos;
- Atividades práticas para aplicação dos princípios e avaliação de controles internos;
- Visão geral dos documentos Illustrative Tools for Assessing Effectiveness of a System of Internal Control e Internal Control over External Financial Reporting: A Compendium of Approaches and Examples.
ISO 31000:2018 – Gestão de Riscos:
- Visão geral da ABNT NBR ISO 31000:2018 – Gestão de Riscos – Diretrizes;
- Conceitos de risco, gestão de riscos, objetivos e criação e proteção de valor;
- Princípios para uma gestão de riscos eficaz;
- Estrutura para integrar a gestão de riscos à governança e às atividades da organização;
- Processo de gestão de riscos: escopo, contexto e critérios; avaliação de riscos; tratamento de riscos; comunicação e consulta; monitoramento e análise crítica; registro e relato;
- Identificação, análise e avaliação de riscos;
- Opções para tratamento de riscos e a relação entre tratamentos e controles;
- Visão geral de técnicas para o processo de avaliação de riscos, de acordo com a norma ABNT NBR IEC 31010:2021;
- Construção e utilização de registros de riscos;
- Atividades práticas integrando conceitos do COSO ICIF e da ISO 31000.
COSO ERM 2017 – Gestão de Riscos Corporativos:
- Evolução do COSO ERM e visão geral do Enterprise Risk Management – Integrating with Strategy and Performance;
- Relação entre estratégia, objetivos, riscos, desempenho e valor;
- Os cinco componentes e os 20 princípios do COSO ERM 2017;
- Governança e Cultura;
- Estratégia e Definição de Objetivos;
- Desempenho;
- Análise e Revisão;
- Informação, Comunicação e Relato;
- Apetite a risco, respostas aos riscos e visão de portfólio;
- Gestão de riscos corporativos no ambiente atual: dados, tecnologia, IA, automação, resiliência e velocidade decisória;
- Conceitos atuais aplicados à tomada de decisão, incluindo Trade-offs, Ranges, Triggers e Pivots.
Integração entre COSO ICIF, ISO 31000 e COSO ERM:
- Interfaces e complementaridades entre controles internos e gestão de riscos;
- Objetivos → riscos → controles: como os controles contribuem para tratar riscos e apoiar a realização dos objetivos;
- Avaliação de Riscos no COSO ICIF × Processo de Avaliação de Riscos da ISO 31000;
- Atividades de Controle × Tratamento de Riscos;
- Informação e Comunicação × Comunicação e Consulta;
- Atividades de Monitoramento × Monitoramento e Análise Crítica / Registro e Relato;
- COSO ICIF e COSO ERM: diferenças de foco e complementaridade entre controles internos, estratégia, desempenho e gestão de riscos corporativos;
- Comparação de conceitos utilizados nos três referenciais;
- Visão integrada de governança, controles internos e gestão de riscos, sem confundir as finalidades e os requisitos próprios de cada abordagem.
Integrar os documentos de referência abordados no Curso não significa torná-los iguais ou equivalentes, mas pressupõe compreender suas interfaces e explorar sua complementaridade.
Modelos, Cenários e Processo de Avaliação:
- Modelos para avaliação de Princípios, Componentes, Avaliação Geral do Sistema de Controle Interno e Sumário de Deficiências;
- Aplicação das Illustrative Tools do COSO;
- Cenários de avaliação e exemplos de utilização dos modelos;
- Avaliação da presença e do funcionamento dos princípios e componentes;
- Avaliação da operação integrada dos cinco componentes;
- Identificação, análise e comunicação de deficiências de controle interno.
Uma visão integrada de Controles Internos e Gestão de Riscos
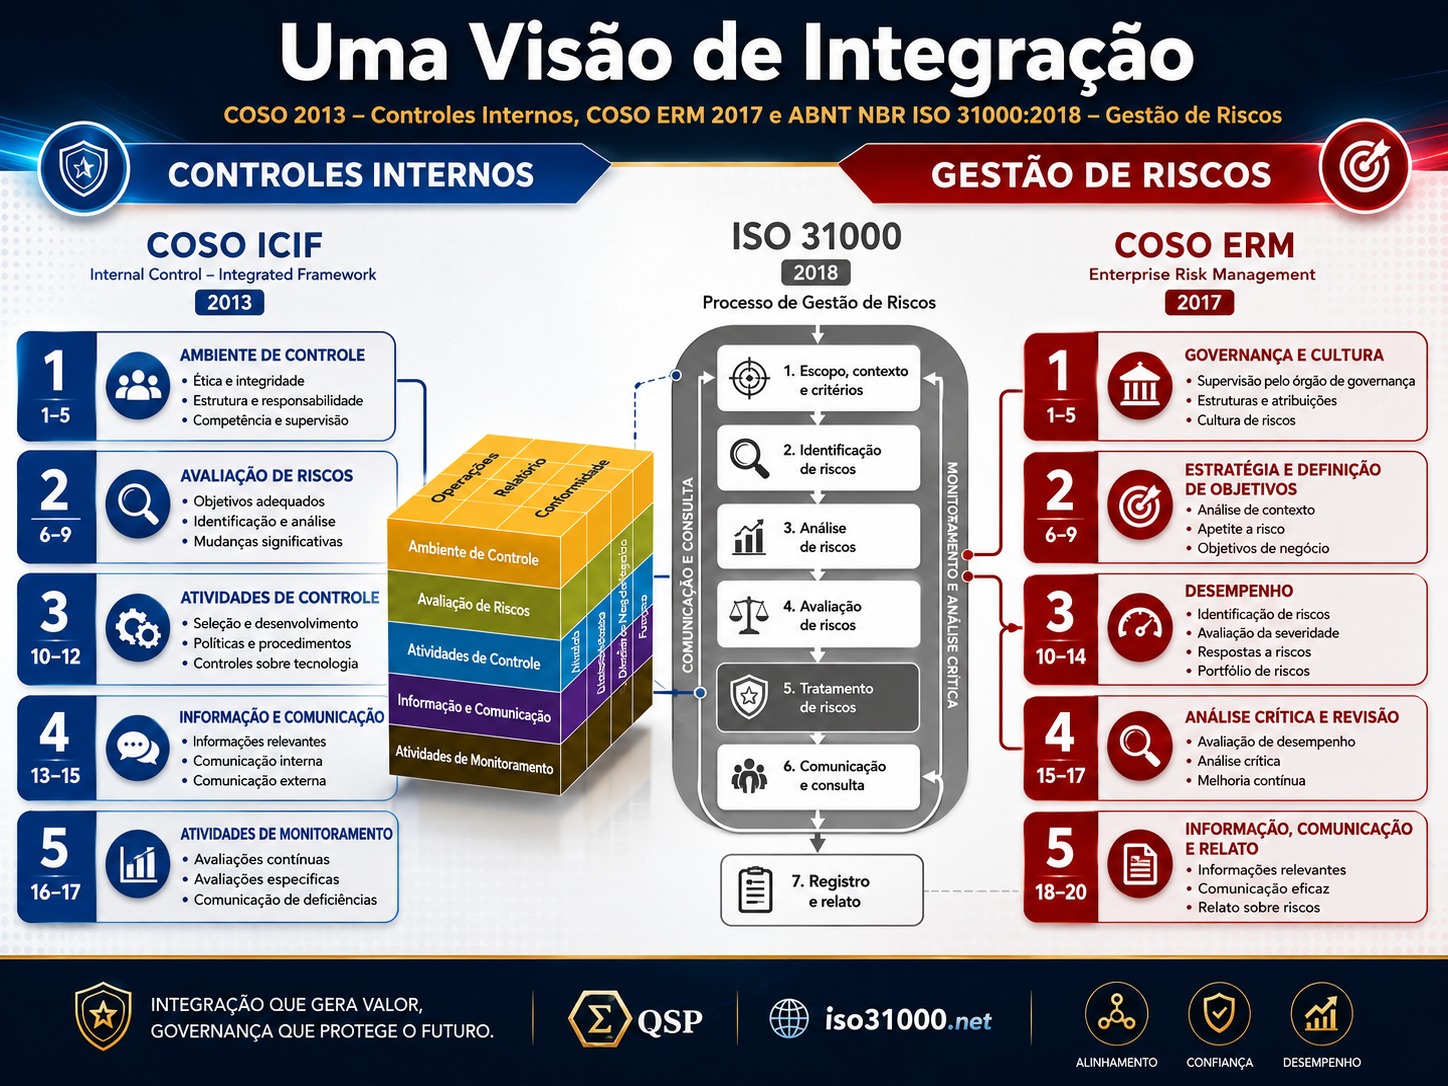
Ao longo do Curso, as relações entre COSO ICIF 2013, ISO 31000:2018 e COSO ERM 2017 são construídas progressivamente. O quadro acima apresenta uma visão de conjunto dessas interfaces, relacionando controles internos, processo de gestão de riscos, estratégia e desempenho.
Material Didático Exclusivo
Para cada participante do Curso, será fornecido gratuitamente o exclusivo Material Didático do QSP, revisado e atualizado, cuja cópia impressa é enviada pelo correio para cada aluno (opcionalmente, o aluno poderá também adquirir uma licença de uso do material em meio eletrônico, conforme condições estabelecidas nesta página).
Para mais informações sobre o Curso (investimento, descontos, etc.), fale conosco.
Para participar do Curso, favor baixar e preencher esta Ficha de Inscrição.
Para a realização deste Curso para a sua organização (com até 47,5% de desconto), solicite-nos uma proposta - e nosso Atestado de Exclusividade.
Mantenha-se Atualizado
Cadastre-se para acompanhar as novidades da plataforma ISO31000.net e para receber informações em 1ª mão sobre Gestão de Riscos, Auditoria, Compliance e QSMS.
Conheça Nossos Portfólios:
QSP - Centro da Qualidade, Segurança e Produtividade
Baixe nosso novo App ISO 31000.net: aprenda e teste seus conhecimentos sobre a ISO 31000 !
